
سیستمهای ابزار دقیق ایمنی (SIS) و مهار پدیده شکست اینترلاکها: سطوح SIL، رویههای مجاز Defeat و خطرات لغو آلارم ESD
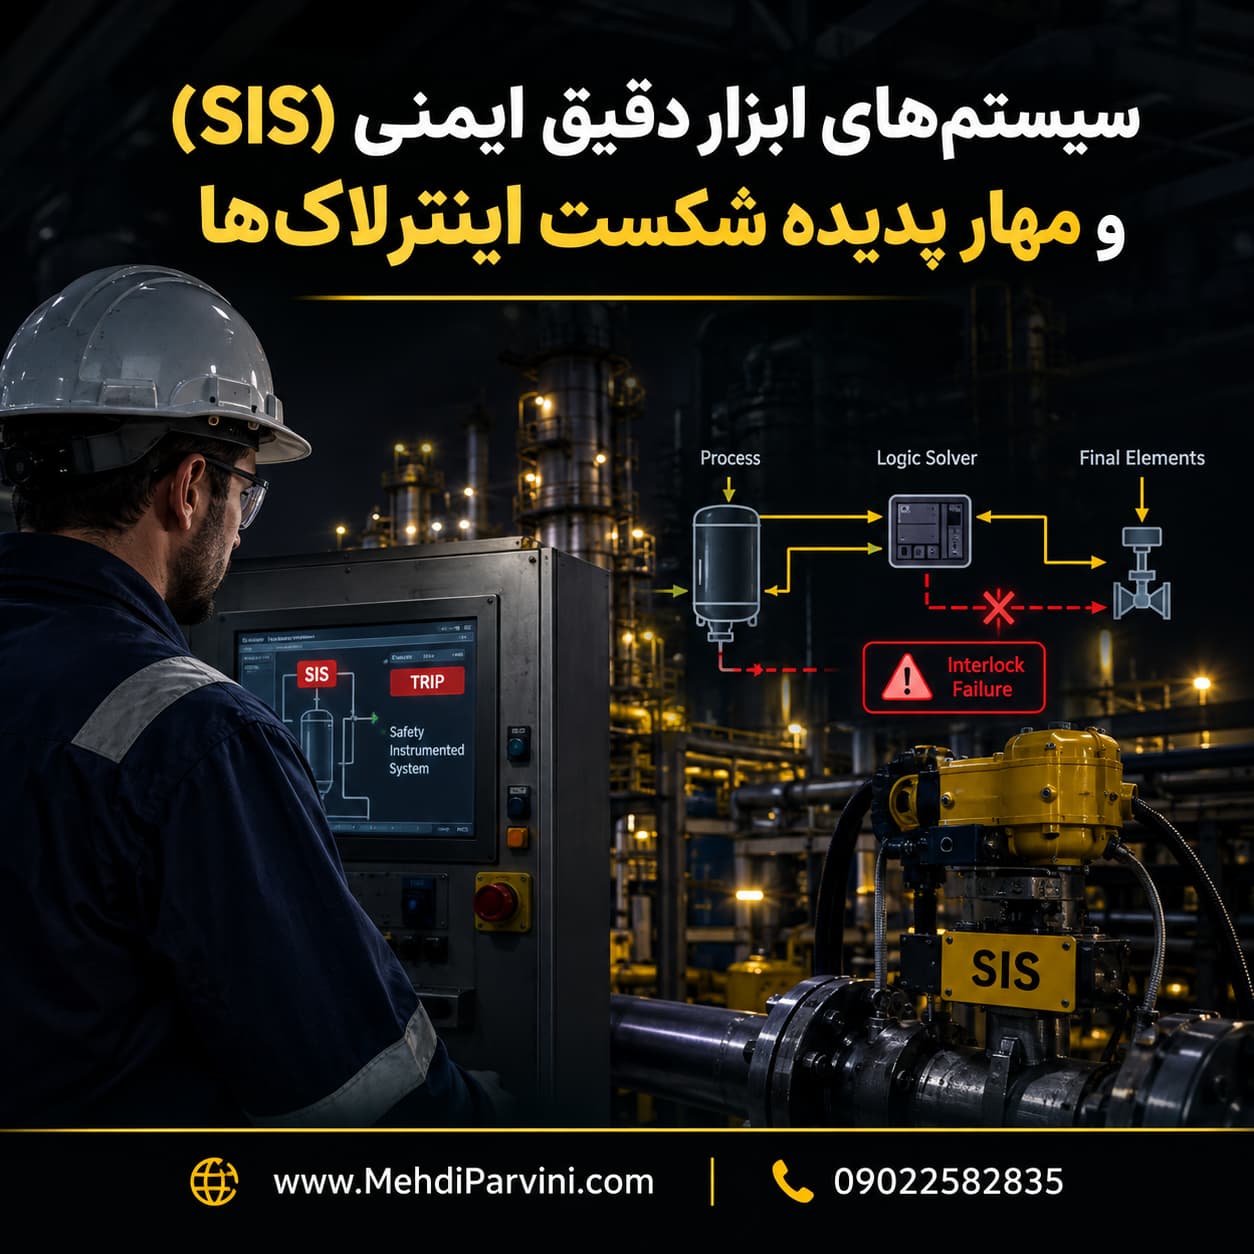
🚨 سناریوی واقعی: بایپس ۷۲ ساعته اینترلاک سطح بالا که به فاجعه ختم شد
ساعت ۰۲:۳۰ بامداد. یکی از پالایشگاههای قدیمی ایران. اپراتور شیفت شب برای جلوگیری از تریپ مکرر واحد تقطیر، اینترلاک سطح بالا (High Level Interlock) مخزن تفکیکگر را بهصورت دستی بایپس کرده بود. دلیل اعلامشده در لاگ بایپس، «نوسان سطحسنج و نیاز به تداوم تولید» ثبت شده بود. اما بایپس ۷۲ ساعت ادامه یافت و هیچکس آن را پیگیری نکرد.
در ساعت ۰۲:۳۰ بامداد روز سوم، سطح مایع بهطور واقعی از حد مجاز عبور کرد. چون اینترلاک بایپس بود، سیگنال قطع خودکار به شیر ورودی ارسال نشد. مایع به خط گاز سرریز کرد و به اسکرابر کمپرسور تزریق گاز رسید. در نتیجه، کمپرسور دچار ضربه هیدرولیکی شد و یاتاقانها آسیب دیدند. خوشبختانه حادثه انفجار رخ نداد، اما توقف ۵ روزه واحد و هزینه تعمیرات بالغ بر ۲.۸ میلیون دلار تحمیل شد.
تصمیم ثانیه صفر فرمانده سایت: (۱) توقف فوری کمپرسور و ایزوله کردن خط گاز. (۲) تخلیه اضطراری مایع از تفکیکگر به فلر. (۳) لغو فوری بایپس و بازگرداندن اینترلاک به حالت فعال. (۴) بررسی ریشهای چرایی صدور بایپس و تمدید کنترلنشده آن. (۵) بازنگری رویه بایپس اینترلاک و تعیین حداکثر زمان مجاز ۴ ساعت. (۶) ممیزی فوری تمام بایپسهای فعال در تأسیسات.
مقدمه: چرا SIS، آخرین خط دفاعی تأسیسات فرآیندی است؟
Problem: خطای مرگبار — بایپس طولانیمدت اینترلاک برای اهداف تولیدی
رایجترین و خطرناکترین خطای سرپرستان و روسای نوبتکاری در تأسیسات نفت و گاز ایران، بایپس (Bypass) یا Defeat کردن اینترلاکهای ایمنی برای حفظ تولید است. اینترلاکها آخرین خط دفاعی در برابر حوادث فاجعهبار محسوب میشوند. وقتی این خط دفاعی بهدلیل فشار تولید یا تریپ مکرر لغو میشود، تأسیسات در برابر سناریوهای بحرانی بیدفاع میماند.
سیستم ابزار دقیق ایمنی (Safety Instrumented System – SIS) مجموعهای از سنسورها، منطقسازها و عناصر نهایی است که برای رساندن فرآیند به حالت ایمن طراحی شدهاند. سطح یکپارچگی ایمنی (Safety Integrity Level – SIL) معیار کمی کارایی این سیستم است. طبق IEC 61511، SIL 1 معادل احتمال شکست در تقاضا (Probability of Failure on Demand – PFD) بین ۱۰⁻¹ و ۱۰⁻²، SIL 2 بین ۱۰⁻² و ۱۰⁻³ و SIL 3 بین ۱۰⁻³ و ۱۰⁻⁴ است.
Agitate: زنجیره خسارتهای ناشی از بایپس کنترلنشده
بایپس کنترلنشده اینترلاک، یک دومینو تخریبی فعال میکند. در گام اول، سطح SIL واقعی سیستم بهطور موقت صفر میشود — یعنی تأسیسات بدون حفاظت خودکار میماند. در گام دوم، وابستگی به اقدام اپراتور افزایش مییابد که بهدلیل خطای انسانی در شرایط بحرانی، قابلیت اعتماد پایینی دارد. در گام سوم، اگر بایپس تمدید شود، سازمان بهتدریج به نبود اینترلاک عادت کرده و ریسک را عادیسازی میکند.
تاریخ صنعت نفت جهان، نمونههای تلخی از این پدیده دارد. در فاجعه Piper Alpha (۱۹۸۸)، بایپسهای کنترلنشده و عدم پیگیری آنها از عوامل اصلی مرگ ۱۶۷ نفر بود. در حادثه Deepwater Horizon (۲۰۱۰)، بایپس اینترلاکهای ایمنی و لغو آلارمها برای صرفهجویی در زمان، به انفجار و نشت گسترده نفت منجر شد.
از منظر اقتصادی، هر حادثه ناشی از بایپس اینترلاک میتواند هزینهای بین ۱ تا ۵۰ میلیون دلار تحمیل کند. این هزینه شامل توقف تولید، تعمیرات، جریمههای قانونی و بیمه است. اما مهمتر از هزینه مالی، از دست رفتن جان انسانهاست که با هیچ مبلغی جبران نمیشود.
Solve: راهکار مهندسی — چارچوب پنجمرحلهای مدیریت بایپس اینترلاک
راهکار ریشهای، پیادهسازی یک چارچوب پنجمرحلهای است. مرحله اول به طبقهبندی اینترلاکها بر اساس SIL و امکان بایپس اختصاص دارد. برخی اینترلاکها مانند ESD نهایی و اینترلاک آتشسوزی، هرگز نباید بایپس شوند. مرحله دوم شامل تعیین رویه رسمی بایپس با فرم مجوز (Bypass Permit) و تأیید سطوح مختلف مدیریتی است.
مرحله سوم، ثبت اجباری در دفتر بایپس (Bypass Log) با فیلدهای اجباری شامل شناسه اینترلاک، دلیل، زمان شروع، حداکثر مدت مجاز، تأییدکننده و اقدامات جبرانی است. مرحله چهارم به پایش پیوسته بایپسهای فعال و هشدار خودکار پیش از انقضا اختصاص دارد. مرحله پنجم، بازنگری دورهای و تحلیل روند بایپسها برای شناسایی الگوهای خطرناک است.
سطوح SIL و ارزیابی ریسک اینترلاکها
تعریف سطوح SIL بر اساس IEC 61511
سطح یکپارچگی ایمنی (Safety Integrity Level – SIL) معیار کمی قابلیت اعتماد یک تابع ایمنی است. طبق IEC 61511، چهار سطح SIL تعریف شده است. SIL 4 بالاترین سطح است و در صنایع فرآیندی معمولاً کاربرد ندارد. SIL 3 برای سناریوهایی با پیامد فاجعهبار و احتمال بالا استفاده میشود. SIL 2 برای سناریوهای با پیامد متوسط و SIL 1 برای سناریوهای با پیامد کمتر کاربرد دارد.
جدول زیر محدوده PFD و حالت تقاضای پایین (Low Demand Mode) را برای هر سطح نشان میدهد:
| سطح SIL | PFD (حالت تقاضای پایین) | کاربرد معمول |
|---|---|---|
| SIL 1 | ۱۰⁻¹ تا ۱۰⁻² | حفاظتهای ساده، پیامد محدود |
| SIL 2 | ۱۰⁻² تا ۱۰⁻³ | حفاظتهای اصلی فرآیندی |
| SIL 3 | ۱۰⁻³ تا ۱۰⁻⁴ | سناریوهای فاجعهبار |
روش LOPA برای تعیین SIL موردنیاز
تحلیل لایههای مستقل حفاظتی (Layer of Protection Analysis – LOPA) روش نیمهکمی برای تعیین SIL موردنیاز است. در این روش، ابتدا سناریوهای خطر شناسایی میشوند. سپس احتمال وقوع رویداد آغازگر و اثربخشی لایههای حفاظتی موجود ارزیابی میشود.
اگر نتیجه تحلیل نشان دهد که ریسک باقیمانده بیش از حد قابل تحمل است، یک لایه حفاظتی جدید با SIL مشخص موردنیاز خواهد بود. در تأسیسات ایران، LOPA معمولاً برای اینترلاکهای سطح بالا، فشار بالا، دما بالا و جریان بالا اجرا میشود.
طبقهبندی اینترلاکها بر اساس امکان بایپس
طبق رویههای HSE-MS وزارت نفت و IPS-E-SF-110، اینترلاکها به سه دسته تقسیم میشوند. دسته اول، اینترلاکهای «غیرقابل بایپس» (Never Bypass) شامل ESD نهایی، اینترلاک آتشسوزی، اینترلاک گاز سمی و اینترلاکهای SIL 3 هستند. این اینترلاکها در هیچ شرایطی نباید بایپس شوند.
دسته دوم، اینترلاکهای «مشروط» (Conditional Bypass) شامل اینترلاکهای SIL 2 هستند که فقط با تأیید مدیر ایمنی فرآیند و اجرای کنترلهای جبرانی بایپس میشوند. دسته سوم، اینترلاکهای «با تأیید سرپرست» (Supervisor Approval) شامل اینترلاکهای SIL 1 هستند که با تأیید سرپرست نوبتکاری قابل بایپس موقت هستند.
رویههای مجاز Defeat کردن موقت سوئیچهای ESD
تعریف Defeat و تفاوت آن با Bypass
اصطلاح Defeat کردن به معنای غیرفعال کردن موقت یک تابع ایمنی است. این عمل میتواند از طریق بایپس نرمافزاری (Software Bypass)، بایپس سختافزاری (Hardware Bypass) یا بایپس منطقی (Logic Bypass) انجام شود. در تأسیسات ایران، اصطلاح «بایپس» بهطور عمومی برای هر سه نوع بهکار میرود.
بایپس نرمافزاری از طریق HMI یا سیستم کنترل انجام میشود و نیاز به سطح دسترسی (Access Level) مشخص دارد. بایپس سختافزاری شامل نصب جامپر (Jumper) یا استفاده از سوئیچ حالت تعمیرات (Maintenance Override Switch – MOS) است. بایپس منطقی شامل تغییر موقت منطق PLC یا DCS برای غیرفعال کردن شرط اینترلاک است و خطرناکترین نوع بایپس محسوب میشود.
شرایط مجاز برای بایپس موقت ESD
بایپس موقت ESD فقط در شرایط خاص مجاز است. نخست، در حین تعمیرات برنامهریزیشده که نیاز به بازرسی تجهیزات ایمنی است. دوم، در حین کالیبراسیون سنسورهای ایمنی که امکان تریپ کاذب وجود دارد. سوم، در شرایطی که تجهیز ایمنی خود دچار نقص فنی شده و نیاز به تعمیر فوری دارد.
در همه این شرایط، بایپس باید با مجوز رسمی، ثبت در Bypass Log و اجرای کنترلهای جبرانی همراه باشد. کنترلهای جبرانی شامل پایش پیوسته پارامتر بحرانی توسط اپراتور، افزایش فرکانس بازرسی میدانی، آمادگی تخلیه فوری و اطلاعرسانی به تیم آتشنشانی است.
الزامات فرم مجوز بایپس (Bypass Permit)
فرم مجوز بایپس باید حاوی فیلدهای اجباری باشد. نخستین فیلد، شناسه اینترلاک و سطح SIL آن است. فیلد دوم، دلیل بایپس و ارجاع به شماره MOC یا Work Order. فیلد سوم، زمان شروع و حداکثر مدت مجاز که معمولاً از ۴ تا ۲۴ ساعت متغیر است. فیلد چهارم، اقدامات جبرانی تعیینشده.
فیلد پنجم، تأییدکنندگان چندسطحی است. بایپس SIL 1 نیازمند تأیید سرپرست نوبتکاری است. بایپس SIL 2 نیازمند تأیید مدیر ایمنی فرآیند و مهندس ارشد است. بایپس SIL 3 در شرایط بحرانی فقط با تأیید مدیر کارخانه مجاز است و باید ظرف ۲۴ ساعت به کمیته ایمنی گزارش شود. فیلد ششم، امضای اپراتور مسئول پایش بایپس و فیلد هفتم، زمان لغو بایپس و تأیید بازگشت به حالت فعال است.
خطرات لغو آلارمهای توقف اضطراری برای اهداف تولیدی
پدیده عادیسازی ریسک (Risk Normalization)
یکی از خطرناکترین پدیدههای رفتاری در تأسیسات فرآیندی، عادیسازی ریسک است. وقتی یک بایپس برای مدت طولانی ادامه یابد، اپراتورها و سرپرستان بهتدریج حضور آن را بهعنوان «وضعیت عادی» میپذیرند. در نتیجه، حساسیت نسبت به خطر کاهش یافته و احتمال حادثه افزایش مییابد.
مطالعات نشان میدهد که بیش از ۶۰٪ حوادث صنعتی مرتبط با SIS در تأسیسات نفت و گاز جهان، ناشی از بایپسهای طولانیمدت بوده است. ریشه اصلی این پدیده، فشار تولید و نبود پیگیری سیستماتیک بایپسهاست.
الگوهای خطرناک در بایپس آلارمها
بایپس آلارمها الگوهای مشخصی دارد. نخستین الگو، بایپس برای رفع هشدارهای مزاحم (Nuisance Alarms) است. اپراتور برای کاهش صدای آلارمهای مکرر و ناخواسته، آنها را بایپس میکند بدون اینکه ریشهایابی کند. در نتیجه، هشدارهای واقعی نیز نادیده گرفته میشوند.
دومین الگو، بایپس برای اجازه راهاندازی (Startup Override) است. در هنگام راهاندازی واحد، برخی اینترلاکها بهدلیل شرایط گذرا تریپ کاذب میکنند. اگر این بایپس پس از راهاندازی لغو نشود، واحد بدون حفاظت باقی میماند. سومین الگو، بایپس برای حفظ تولید در شرایط ناپایدار خوراک است که معمولاً با فشار مدیریتی همراه است.
پیامدهای لغو آلارم ESD
لغو آلارم ESD میتواند به سناریوهای فاجعهبار منجر شود. در یک حادثه واقعی در پالایشگاه آبادان، بایپس اینترلاک فشار بالا در یک تفکیکگر سهفازی منجر به عبور فشار اضافی به خط پاییندست و ترکیدگی خط شد. در حادثه دیگر، بایپس اینترلاک سطح بالا در یک مخزن ذخیرهسازی، به سرریز نفت و آتشسوزی گسترده منجر شد.
پیامدهای مستقیم شامل آسیب تجهیزات، نشت مواد خطرناک، آتشسوزی، انفجار و تلفات جانی است. پیامدهای غیرمستقیم شامل توقف طولانی تولید، جریمههای قانونی، هزینههای بیمه و از دست رفتن اعتبار سازمانی است. مهمتر از همه، پیامدهای زیستمحیطی ناشی از نشت مواد شیمیایی میتواند سالها باقی بماند.
جدول مقایسه: دیدگاه تئوریک در برابر واقعیت عملیاتی
| پارامتر تحلیلی | فرض تئوریک | واقعیت عملیاتی در تأسیسات ایران | ریسک عملیاتی |
|---|---|---|---|
| مدت مجاز بایپس | حداکثر ۸ ساعت طبق ISA 84 | در تأسیسات ایران، بایپسها گاه تا چند هفته تمدید میشوند بدون پیگیری سیستماتیک | عادیسازی ریسک، فراموشی بایپس فعال |
| سطح SIL واقعی در بایپس | کاهش موقت SIL طبق تحلیل LOPA | در عمل، SIL واقعی به صفر میرسد و هیچ کنترل جبرانی مؤثری اعمال نمیشود | تأسیسات بدون حفاظت خودکار |
| پایش بایپس فعال | هشدار خودکار پیش از انقضا و پیگیری روزانه | در شیفتهای شب و تعطیلات، بایپسها بدون پایش میمانند و در تغییر شیفت فراموش میشوند | بایپس فراموششده در زمان حادثه |
| فرهنگ گزارشدهی | گزارش بدون ترس از توبیخ | در برخی موارد، اپراتور از ترس توبیخ، بایپس را غیررسمی انجام میدهد و در Log ثبت نمیکند | بایپسهای پنهان و بدون پیگیری |
تحلیل کدها و استانداردهای فنی حاکم
IEC 61511 — ایمنی عملکردی برای صنایع فرآیندی
این استاندارد بینالمللی، چارچوب چرخه عمر ایمنی SIS را از مرحله تحلیل خطر تا مرحله از کار انداختن تعیین میکند. بخش ۱۱.۳ به الزامات بایپس و Defeat اختصاص دارد و تأکید میکند که هر بایپس باید با مجوز رسمی، ثبت در Log و کنترلهای جبرانی همراه باشد.
بخش ۱۱.۴ تصریح میکند که بایپس نباید بیش از حد تعیینشده در رویه ادامه یابد و باید بهطور خودکار هشدار داده شود. بخش ۵.۲ الزامات مدیریت تغییر در SIS را تعیین میکند و تصریح دارد که سطح SIL پس از هر تغییر باید بازمحاسبه شود.
IEC 61508 — ایمنی عملکردی سیستمهای الکتریکی و الکترونیکی
این استاندارد پایه، چارچوب کلی ایمنی عملکردی را تعیین میکند و مبنای IEC 61511 است. بخش ۷ آن به الزامات فنی برای دستیابی به سطوح SIL اختصاص دارد. بخش ۶ الزامات نرمافزاری و بخش ۵ الزامات مدیریتی را ارائه میدهد.
ISA 84.00.01 — استاندارد ایمنی عملکردی آمریکا
این استاندارد انجمن ابزار دقیق آمریکا، معادل آمریکایی IEC 61511 است. بخش ۱۱ آن به الزامات عملیاتی SIS شامل بایپس، تعمیرات و تغییرات اختصاص دارد. طبق بخش ۱۱.۳، مدت مجاز بایپس نباید بیش از ۸ ساعت در شرایط عادی باشد و تمدید آن نیازمند تأیید سطح بالاتر مدیریتی است.
API RP 14C — سیستمهای ایمنی سطحی
این توصیهنامه API، الزامات تحلیل، طراحی، نصب و تست سیستمهای ایمنی سطحی در تأسیسات نفت و گاز را تعیین میکند. ماتریس تحلیل ایمنی (Safety Analysis Matrix) آن، برای هر تجهیز شرایط بحرانی و اقدام محافظتی متناظر را تعریف میکند. بایپس اینترلاکها باید در این ماتریس در نظر گرفته شود.
API 556 — سیستمهای ابزار دقیق برای تأسیسات فرآیندی
این استاندارد API، راهنمای جامع طراحی و نگهداری سیستمهای ابزار دقیق را ارائه میدهد. بخش ۴ آن به الزامات SIS و مدیریت بایپس اختصاص دارد. طبق این بخش، Bypass Log باید شامل فیلدهای اجباری و بهطور روزانه بازنگری شود.
استانداردهای نفت ایران (IPS و HSE-MS)
IPS-E-SF-110 در بخش ۴ الزامات طراحی SIS و مدیریت بایپس را تعیین میکند. HSE-MS وزارت نفت بهعنوان چارچوب بالادستی، الزامات MOC، PTW و PSSR را تعیین میکند. طبق این استانداردها، هر بایپس اینترلاک باید در دفتر رسمی ثبت شده و ظرف ۲۴ ساعت به کمیته ایمنی گزارش شود.
مطالعه موردی: بحران بایپس اینترلاک سطح بالا در پالایشگاه تهران
Situation — وضعیت اولیه
واحد تقطیر اتمسفریک پالایشگاه تهران با ظرفیت ۸۰,۰۰۰ بشکه در روز در حال فرآورش نفت خام سبک بود. مخزن تفکیکگر مرحله اول به اینترلاک سطح بالا مجهز بود که در SIL 2 طبقهبندی میشد. این اینترلاک برای جلوگیری از سرریز مایع به خط گاز طراحی شده بود.
Task — بحران پیشآمده
در پی نوسان سطحسنج در اثر رسوبگرفتگی پروب، اینترلاک سطح بالا در سه نوبت متوالی تریپ کاذب کرد. اپراتور شیفت شب برای جلوگیری از توقف تولید، بایپس اینترلاک را فعال کرد. در فرم مجوز، مدت بایپس ۸ ساعت ثبت شد و دلیل «نوسان سطحسنج و نیاز به تداوم تولید» ذکر شد.
اما بهدلیل تغییر شیفت و عدم پیگیری، بایپس ۷۲ ساعت ادامه یافت. در ساعت ۰۲:۳۰ بامداد روز سوم، سطح مایع بهطور واقعی از حد مجاز عبور کرد. چون اینترلاک بایپس بود، سیگنال قطع خودکار به شیر ورودی ارسال نشد. مایع به خط گاز سرریز کرد و به اسکرابر کمپرسور رسید.
Action — مداخلات فنی و ایمنی انجامشده
- توقف فوری کمپرسور: ایزوله کردن خط گاز برای جلوگیری از آسیب بیشتر
- تخلیه اضطراری مایع: باز کردن خط تخلیه اضطراری تفکیکگر به فلر
- لغو فوری بایپس: بازگرداندن اینترلاک سطح بالا به حالت فعال
- کالیبراسیون سطحسنج: پاکسازی پروب و تنظیم مجدد صفر و اسپن
- بررسی ریشهای: شناسایی چرایی صدور بایپس و تمدید کنترلنشده آن
- بازنگری رویه بایپس: تعیین حداکثر زمان مجاز ۴ ساعت برای SIL 2 و ۸ ساعت برای SIL 1
- ممیزی فوری: بازرسی تمام بایپسهای فعال در تأسیسات
- آموزش پرسنل: تمرین رویه بایپس و پیگیری در تغییر شیفت
Result — نتایج و درسآموختهها
خوشبختانه حادثه انفجار رخ نداد، اما توقف ۵ روزه واحد و هزینه تعمیرات بالغ بر ۲.۸ میلیون دلار تحمیل شد. درسآموختههای کلیدی: نخست، بایپس اینترلاک باید حداکثر ۸ ساعت برای SIL 2 و ۴ ساعت برای SIL 3 اعتبار داشته باشد. دوم، Bypass Log باید بهطور روزانه و در تغییر شیفت بازنگری شود. سوم، کنترلهای جبرانی باید در فرم بایپس مشخص و اجرا شوند.
چهارم، سیستم هشدار خودکار پیش از انقضای بایپس باید پیادهسازی شود. پنجم، فرهنگ گزارشدهی باید بهگونهای باشد که اپراتور بدون ترس از توبیخ، بایپس را رسمی ثبت کند. ششم، فشار تولید هرگز نباید به قیمت نادیده گرفتن اینترلاک ایمنی تمام شود.
📦 ابزار انحصاری مشترکین VIP
پکیج کامل «مدیریت SIS و بایپس اینترلاک» شامل:
- 📊 فایل اکسل Bypass Register و Tracking System با هشدار خودکار پیش از انقضا و پایش وضعیت بایپسهای فعال
- ✅ فرم مجوز بایپس (Bypass Permit) با ۱۵ فیلد اجباری طبق ISA 84 و IEC 61511
- 📋 ماتریس طبقهبندی اینترلاکها (غیرقابل بایپس، مشروط، با تأیید سرپرست) بر اساس سطح SIL
- 📝 SOP بایپس و لغو بایپس اینترلاک شامل ۱۲ گام عملیاتی
- 📈 جدول مقادیر مرجع مدت مجاز بایپس بر اساس سطح SIL و نوع اینترلاک
- 🧪 پروتکل LOPA برای تعیین SIL موردنیاز و ارزیابی سناریوهای خطر
- 📉 فرم ثبت رویداد بایپس با تحلیل ریشهای (Root Cause Analysis)
- 🏷️ الگوی برچسب بایپس فعال با فیلدهای شناسه، مدت مجاز و تأییدکننده
🎬 دوره ویدیویی: کارگاه عملی مدیریت SIS و بایپس اینترلاک
آنچه در این دوره مشاهده خواهید کرد:
- شبیهسازی زنده فرآیند بایپس اینترلاک از درخواست تا لغو
- اجرای عملی تحلیل LOPA برای یک سناریوی واقعی در اتاق کنترل
- نمایش تفاوت بایپس نرمافزاری، سختافزاری و منطقی در سیستم DCS
- تمرین کنترلهای جبرانی در بایپس SIL 2
- عیبیابی زنده بحران بایپس فراموششده در تغییر شیفت
- تحلیل ریشهای حادثه Piper Alpha با درسآموختههای ایران
- پیادهسازی سیستم Automated Bypass Tracking
سوالات تخصصی مصاحبههای استخدامی و ارتقای شغلی
سوال ۱: تفاوت بین Bypass و Defeat اینترلاک چیست و چه نوع بایپسی خطرناکترین است؟
پاسخ: اصطلاح Bypass به معنای عبور سیگنال از مسیر موازی است و معمولاً از طریق سیستم کنترل یا HMI انجام میشود. اصطلاح Defeat به معنای غیرفعال کردن کامل تابع ایمنی است و شامل روشهای سختافزاری مانند نصب جامپر یا استفاده از Maintenance Override Switch میشود.
خطرناکترین نوع بایپس، «بایپس منطقی» (Logic Bypass) است که شامل تغییر موقت منطق PLC یا DCS برای غیرفعال کردن شرط اینترلاک میشود. این نوع بایپس ممکن است در ممیزیهای معمول شناسایی نشود و بهطور پنهان خطر را افزایش دهد. بایپس منطقی فقط با تأیید مدیر ایمنی فرآیند و در شرایط بحرانی مجاز است.
سوال ۲: اگر یک اینترلاک SIL 2 نیاز به بایپس ۲۴ ساعته داشته باشد، چه اقداماتی الزامی است؟
پاسخ: ترتیب اقدامات به این شرح است. نخست، تکمیل فرم مجوز بایپس با ۱۵ فیلد اجباری شامل شناسه اینترلاک، سطح SIL، دلیل، زمان شروع، حداکثر مدت مجاز و اقدامات جبرانی. دوم، تأیید مدیر ایمنی فرآیند و مهندس ارشد که بهصورت کتبی ثبت میشود.
سوم، اجرای کنترلهای جبرانی شامل پایش پیوسته پارامتر بحرانی توسط اپراتور اختصاصی، افزایش فرکانس بازرسی میدانی به هر ۱ ساعت، آمادگی تخلیه فوری و اطلاعرسانی به تیم آتشنشانی. چهارم، ثبت در Bypass Log و نصب برچسب فیزیکی در محل. پنجم، هشدار خودکار ۲ ساعت پیش از انقضا. ششم، بازگشت به حالت فعال پیش از انقضا و ثبت زمان لغو در Log.
سوال ۳: چگونه از عادیسازی ریسک بایپسهای طولانیمدت جلوگیری میکنید؟
پاسخ: چهار مکانیزم کنترلی کلیدی وجود دارد. نخست، تعیین حداکثر مدت مجاز بایپس بر اساس سطح SIL (۴ ساعت برای SIL 3، ۸ ساعت برای SIL 2، ۲۴ ساعت برای SIL 1). دوم، پیادهسازی سیستم هشدار خودکار که پیش از انقضا به ایمیل سرپرست، مدیر ایمنی و مهندس ارشد هشدار ارسال میکند.
سوم، بازنگری روزانه Bypass Log در جلسه صبحگاهی و در تغییر شیفت. چهارم، تحلیل ماهانه روند بایپسها برای شناسایی الگوهای خطرناک و اجرای اقدامات اصلاحی. افزون بر این، فرهنگ گزارشدهی بدون ترس از توبیخ و پاداشدهی به گزارشدهندگان بایپسهای فراموششده، از عادیسازی ریسک جلوگیری میکند.
جدول طلایی: پنجرههای عملیاتی و حدود بحرانی مدیریت SIS و بایپس
| پارامتر کنترلی | بازه استاندارد | حد بحرانی | شاخص هشدار زودهنگام | اقدام اصلاحی فوری |
|---|---|---|---|---|
| مدت مجاز بایپس SIL 3 | حداکثر ۴ ساعت با تأیید مدیر کارخانه | بالای ۸ ساعت (نقض ISA 84) | هشدار خودکار ۲ ساعت قبل | لغو فوری، گزارش به کمیته ایمنی |
| مدت مجاز بایپس SIL 2 | حداکثر ۸ ساعت با تأیید مدیر ایمنی | بالای ۲۴ ساعت | هشدار خودکار ۲ ساعت قبل | لغو، بررسی MOC، بازنگری رویه |
| مدت مجاز بایپس SIL 1 | حداکثر ۲۴ ساعت با تأیید سرپرست | بالای ۷۲ ساعت | هشدار خودکار ۴ ساعت قبل | لغو، بازنگری در جلسه صبحگاهی |
| تعداد بایپس فعال همزمان | حداکثر ۲ بایپس در هر واحد | بالای ۵ بایپس | روند افزایشی در ۱ هفته | توقف تولید تا لغو بایپسهای اضافی |
| ثبت در Bypass Log | ۱۰۰٪ ثبتشده با فیلدهای کامل | عدم ثبت یا ثبت ناقص | عدم تطابق با وضعیت میدانی | ثبت فوری، بازنگری رویه |
| کنترلهای جبرانی | اجرای کامل برای بایپس SIL 2 و ۳ | اجرای ناقص یا عدم اجرا | عدم پایش پیوسته پارامتر بحرانی | اجرای فوری، افزایش فرکانس بازرسی |
| بازنگری در تغییر شیفت | ۱۰۰٪ بایپسها در هر تغییر شیفت | عدم بازنگری در تغییر شیفت | بایپس فراموششده در شیفت بعدی | آموزش مجدد، تقویت رویه تحویل شیفت |
| ممیزی دورهای بایپسها | حداقل هر ۳ ماه | بیش از ۶ ماه بدون ممیزی | عدم ثبت ممیزی در سوابق | ممیزی فوری، تدوین برنامه دورهای |
تکلیف و سناریوی محاسباتی/تحلیلی پایان درس
🔢 سناریوی عددی: تحلیل LOPA و تعیین SIL موردنیاز
دادههای ورودی (مخزن تفکیکگر سهفازی):
- ظرفیت مخزن: ۲۰۰ m³
- فشار عملیاتی: ۱۵ bar
- دمای عملیاتی: ۶۵°C
- سیال: نفت خام + آب + گاز همراه (حاوی H₂S با ۵۰۰ ppm)
- احتمال رویداد آغازگر (سرریز مایع): ۱۰⁻¹ در سال
- لایههای حفاظتی موجود: اینترلاک سطح بالا (SIL نامشخص)، PSV، رویه اپراتور
- پیامد سناریو: سرریز مایع به کمپرسور و آسیب تجهیزات با هزینه ۵ میلیون دلار
- حد ریسک قابل تحمل سازمان: ۱۰⁻⁴ در سال
- نرخ تقاضا (Demand Rate): ۱ بار در سال
سوالات تحلیلی:
- احتمال رویداد آغازگر و پیامد سناریو را ترکیب کنید. ریسک اولیه چقدر است؟
- اثربخشی PSV را ۱۰⁻¹ و رویه اپراتور را ۱۰⁻¹ فرض کنید. ریسک باقیمانده پس از این لایهها چقدر است؟
- برای رسیدن به ریسک قابل تحمل ۱۰⁻⁴، چه سطح SIL برای اینترلاک سطح بالا موردنیاز است؟ (PFD موردنیاز = ریسک قابل تحمل ÷ ریسک باقیمانده قبل از اینترلاک)
- اگر PFD محاسبهشده در محدوده ۱۰⁻² تا ۱۰⁻³ باشد، SIL موردنیاز کدام است؟
- اگر مدت بایپس اینترلاک ۷۲ ساعت باشد و نرخ تقاضا ۱ بار در سال، احتمال شکست در زمان بایپس چقدر است؟
- پیشنهاد کنید: چه ترکیبی از اقدامات (تعیین SIL، محدودیت بایپس، کنترل جبرانی، آموزش پرسنل) را با چه ترتیبی اجرا میکنید؟
راهنمای محاسبه: ریسک اولیه = ۱۰⁻¹ × ۵,۰۰۰,۰۰۰ دلار = ۵۰۰,۰۰۰ دلار در سال. ریسک باقیمانده پس از PSV و اپراتور = ۵۰۰,۰۰۰ × ۱۰⁻¹ × ۱۰⁻¹ = ۵,۰۰۰ دلار در سال. PFD موردنیاز = ۱۰⁻⁴ × ۵,۰۰۰,۰۰۰ ÷ ۵,۰۰۰ = ۰.۱ → این نشان میدهد محاسبه باید با واحد احتمال (نه هزینه) انجام شود. PFD اینترلاک = ۱۰⁻⁴ ÷ (۱۰⁻¹ × ۱۰⁻¹ × ۱۰⁻¹) = ۱۰⁻¹ → SIL 1. توجه: محاسبه دقیق نیازمند تحلیل کامل LOPA و لحاظ کردن تمام لایههای حفاظتی است.
جمعبندی: SIS، خط قرمز بین تولید پایدار و فاجعه
سیستم ابزار دقیق ایمنی (SIS) در تأسیسات نفت و گاز ایران، آخرین خط دفاعی در برابر حوادث فاجعهبار است. سطح یکپارچگی ایمنی (SIL) معیار کمی کارایی این سیستم محسوب میشود و طبق IEC 61511 تعریف شده است. بایپس کنترلنشده اینترلاک، سطح SIL واقعی را به صفر میرساند و تأسیسات را در برابر سناریوهای بحرانی بیدفاع میکند.
تاریخ صنعت نفت جهان با فجایعی مانند Piper Alpha و Deepwater Horizon به ما آموخته است که بایپس اینترلاک برای اهداف تولیدی، مسیری مستقیم به سوی فاجعه است. اپراتور، سرپرست و مهندس ارشد بهعنوان فرماندهان سایت، مسئولیت مستقیم اجرای رویه بایپس و لغو بهموقع آن را بر عهده دارند.
سه اصل اساسی مدیریت SIS عبارتند از: نخست، تعیین حداکثر مدت مجاز بایپس بر اساس سطح SIL (۴ ساعت برای SIL 3، ۸ ساعت برای SIL 2، ۲۴ ساعت برای SIL 1). دوم، اجرای کنترلهای جبرانی شامل پایش پیوسته پارامتر بحرانی و افزایش فرکانس بازرسی میدانی. سوم، پیادهسازی سیستم هشدار خودکار و بازنگری روزانه Bypass Log در تغییر شیفت.
استانداردهای IEC 61511، IEC 61508، ISA 84.00.01، API RP 14C، API 556 و IPS-E-SF-110 چارچوب فنی این مدیریت را تعیین میکنند. در تأسیسات نفتی ایران، پیشگیری از حادثه بعدی نیازمند تعهد سازمانی به عدم بایپس بدون مجوز، پیگیری سیستماتیک بایپسهای فعال، و فرهنگ گزارشدهی باز است. SIS نه یک مانع تولید، بلکه تضمینکننده تولید پایدار و ایمن است. فرمانده سایتی که اینترلاک را جدی بگیرد، جان انسانها و دارایی سازمان را حفظ کرده است.

دیدگاهتان را بنویسید
برای نوشتن دیدگاه باید وارد بشوید.